
Ein Messwert wird korrigiert. Drei Monate später fragt der Begutachter: Wer hat das geändert, wann, und was stand vorher da? Wenn Ihr System darauf keine lückenlose Antwort liefert, haben Sie ein Problem – egal wie sorgfältig im Labor gearbeitet wurde.
Genau diese Antwort liefert ein Audit Trail. Doch was er leisten muss, hängt davon ab, welches Regelwerk für Ihr Labor gilt. Dieser Beitrag zeigt, was ISO/IEC 17025, EU GMP Annex 11 und 21 CFR Part 11 fordern, wo die Unterschiede liegen und woran Sie einen belastbaren Audit Trail erkennen.
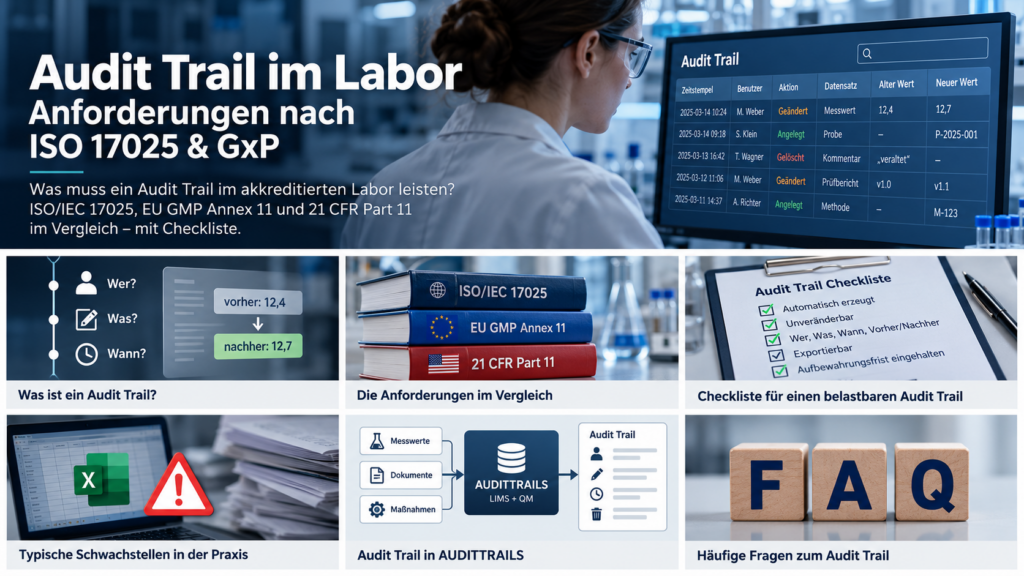
Was ist ein Audit Trail?
Ein Audit Trail ist ein vom System automatisch erzeugtes, unveränderliches Protokoll aller Aktionen, die Daten anlegen, ändern oder löschen. Er beantwortet für jeden Datensatz die Fragen: Wer hat gehandelt, was wurde geändert, wann geschah es – und welcher Wert stand vorher da.
Wichtig ist die Abgrenzung zum technischen Betriebs- oder Systemlog. Der Betriebslog zeigt, ob Server laufen und wer sich angemeldet hat. Der applikative Audit Trail zeigt, was mit Ihren Labordaten passiert ist. Beide haben unterschiedliche Zwecke und unterschiedliche Aufbewahrungsfristen. Ein Systemlog ersetzt keinen Audit Trail.
Was fordert die ISO/IEC 17025?
Die ISO/IEC 17025:2017 verwendet den Begriff „Audit Trail“ nicht ausdrücklich. Die Anforderung steckt aber in mehreren Abschnitten:
- Abschnitt 7.5.2: Änderungen an technischen Aufzeichnungen müssen auf die Vorversion oder die Originalbeobachtung zurückverfolgbar sein. Original und geänderte Daten bleiben beide erhalten, einschließlich Datum der Änderung, geändertem Inhalt und verantwortlicher Person.
- Abschnitt 8.4.2: Aufzeichnungen sind gegen unbeabsichtigte Änderung und Verlust zu schützen.
- Abschnitt 7.11.3: Laborinformationssysteme müssen vor unbefugtem Zugriff und Manipulation geschützt sein.
In der Praxis heißt das: Wer Messwerte, Prüfberichte oder Stammdaten elektronisch führt, braucht eine systemseitige Änderungsverfolgung. Eine Excel-Tabelle mit „Änderungen bitte rot markieren“ erfüllt das nur schwer nachweisbar. Für medizinische Laboratorien nach ISO 15189 gelten vergleichbare Grundsätze; die Anforderungen sind dort aber weniger detailliert vorgegeben als in den GxP-Regelwerken.
Was fordern EU GMP Annex 11 und 21 CFR Part 11?
Wer GxP-relevante Daten erzeugt – etwa als Auftragslabor für die Pharmaindustrie – unterliegt zusätzlich deutlich konkreteren Vorgaben.
EU GMP Annex 11 (Fassung 2011, Abschnitt 9) verlangt, auf Basis einer Risikobewertung ein systemgeneriertes Protokoll aller GMP-relevanten Änderungen und Löschungen vorzusehen. Für jede Änderung oder Löschung GMP-relevanter Daten ist der Grund zu dokumentieren. Audit Trails müssen verfügbar, in verständliche Form überführbar und regelmäßig überprüft sein. Abschnitt 12.4 ergänzt: Systeme müssen die Identität der Person erfassen, die Daten eingibt, ändert, bestätigt oder löscht, inklusive Datum und Uhrzeit (Quelle: Annex 11).
21 CFR Part 11 (§ 11.10(e)) fordert sichere, computergenerierte Audit Trails mit Zeitstempel. Sie erfassen unabhängig Datum und Uhrzeit aller Eingaben und Aktionen, die elektronische Aufzeichnungen erzeugen, ändern oder löschen. Änderungen dürfen frühere Einträge nicht verdecken. Der Audit Trail ist mindestens so lange aufzubewahren wie die zugehörigen Aufzeichnungen (Quelle: eCFR).
| Anforderung | ISO/IEC 17025 | EU GMP Annex 11 | 21 CFR Part 11 |
|---|---|---|---|
| Wer, Was, Wann | ja (7.5.2) | ja (9, 12.4) | ja (11.10(e)) |
| Vorheriger Wert bleibt erhalten | ja (7.5.2) | implizit | ja, frühere Einträge nicht verdecken |
| Änderungsgrund | nicht ausdrücklich | ja, für GMP-relevante Daten | nicht ausdrücklich in 11.10(e) |
| Regelmäßige Überprüfung | nicht ausdrücklich | ja | nicht ausdrücklich in 11.10(e) |
| Aufbewahrung | wie die Aufzeichnungen | über die Aufbewahrungsfrist | mindestens wie die Aufzeichnungen |
Annex 11 wird derzeit überarbeitet: Ein Entwurf wurde am 7. Juli 2025 zur Konsultation veröffentlicht, die bis 7. Oktober 2025 lief. Die finale Fassung dürfte die Anforderungen an den Audit Trail weiter konkretisieren.
Checkliste: Woran Sie einen belastbaren Audit Trail erkennen
Prüfen Sie Ihr System – oder das System, das Sie auswählen wollen – an diesen Punkten:
- Der Audit Trail wird automatisch vom System erzeugt, nicht manuell gepflegt.
- Jede Anlage, Änderung und Löschung wird erfasst, nicht nur ausgewählte Felder.
- Jeder Eintrag enthält Benutzer, Zeitstempel, betroffenen Datensatz sowie alten und neuen Wert.
- Niemand kann den Audit Trail bearbeiten, löschen oder abschalten – auch Administratoren nicht.
- Es gibt keinen Weg an der Anwendung vorbei direkt in die Datenbank, der Änderungen ohne Protokoll erlaubt.
- Der Audit Trail ist für Begutachtung und Inspektion lesbar und exportierbar.
- Er wird so lange aufbewahrt wie die zugehörigen Aufzeichnungen.
- Für GxP-relevante Daten: Der Änderungsgrund wird dort erfasst, wo die Risikobewertung es verlangt.
- Für GxP-relevante Daten: Eine regelmäßige Durchsicht des Audit Trails ist im Verfahren festgelegt.
Typische Schwachstellen in der Praxis
Excel und Word als Datenträger. Tabellen und Dokumente haben keinen belastbaren Audit Trail. Versionsverläufe in Cloud-Ablagen zeigen oft, dass eine Datei geändert wurde – aber nicht nachvollziehbar, welcher Wert in welcher Zelle.
Systemlog statt Audit Trail. Ein Anmeldeprotokoll beweist, dass jemand im System war. Es beweist nicht, was er mit den Daten gemacht hat.
Administratorzugriff auf die Datenbank. Kann ein Admin Daten direkt in der Datenbank ändern, entstehen Änderungen außerhalb des Audit Trails. Damit verliert der Nachweis seinen Wert.
Audit Trail vorhanden, aber nie angesehen. Gerade im GxP-Umfeld reicht es nicht, dass Protokolle existieren. Sie müssen regelmäßig geprüft werden – und diese Prüfung muss selbst dokumentiert sein.
Insellösungen. Wenn LIMS, Dokumentenlenkung und QM-System getrennt laufen, entstehen mehrere Audit Trails mit Lücken an den Schnittstellen. Ein Messwert lässt sich dann nicht durchgängig bis zum Prüfbericht verfolgen.
Audit Trail in AUDITTRAILS: der Name ist Programm
Der Begriff steckt in unserem Namen – und in unserer Architektur. In AUDITTRAILS ist der Audit Trail kein Zusatzmodul, sondern fest eingebaut:
- Jede schreibende Transaktion wird protokolliert. Jedes Anlegen, Ändern und Löschen erzeugt einen Eintrag mit Transaktions-ID, Zeitstempel, Benutzerreferenz sowie Vorher- und Nachher-Wert.
- Unveränderbar auf Datenbankebene. Der Audit Trail wird unveränderbar in PostgreSQL gespeichert.
- Kein Weg an der Anwendung vorbei. Es gibt keinen direkten Datenbankzugriff. Alle Datenflüsse laufen über eine dokumentierte API-Schicht mit Authentifizierung und Berechtigungsprüfung – und damit durch den Audit Trail.
- Eigene Datenbank pro Kunde. Jede Instanz hat eine dedizierte Datenbank.
- Getrennt vom Betriebslog. Der applikative Audit Trail Ihrer Labordaten ist strukturell vom technischen Monitoring getrennt und folgt eigenen Aufbewahrungsregeln.
- Eine Datenbasis für LIMS und QM. Messwerte, Dokumentenlenkung und Maßnahmen nutzen dieselben Stammdaten. Ein Wert lässt sich dadurch ohne Systembruch nachverfolgen.
Der Standardumfang beantwortet Wer, Was und Wann. Ob und wo zusätzlich ein Änderungsgrund erfasst werden muss, klären wir bei GxP-Anwendern gemeinsam in einer Prozessanalyse. Für Verfahrensanweisungen lässt sich der Änderungsgrund ohnehin über die Dokumentenlenkung abbilden.
Häufige Fragen zum Audit Trail
Ist ein Audit Trail nach ISO/IEC 17025 Pflicht?
Der Begriff steht nicht in der Norm. Abschnitt 7.5.2 verlangt aber, dass Änderungen an technischen Aufzeichnungen nachvollziehbar sind und Original sowie Änderung erhalten bleiben. Bei elektronischen Aufzeichnungen ist ein systemseitiger Audit Trail der praktikabelste Weg, das nachzuweisen.
Muss der Grund jeder Änderung erfasst werden?
Nach EU GMP Annex 11 ja, für GMP-relevante Daten. ISO/IEC 17025 und 21 CFR Part 11 § 11.10(e) fordern den Grund nicht ausdrücklich. Entscheidend ist, welches Regelwerk für Ihre Daten gilt.
Wie lange muss ein Audit Trail aufbewahrt werden?
Mindestens so lange wie die Aufzeichnungen, zu denen er gehört. Eine pauschale Frist gibt es nicht; sie ergibt sich aus Norm, Vertrag und gesetzlichen Vorgaben.
Reicht der Versionsverlauf in SharePoint oder OneDrive?
Für Dokumente kann er ein Baustein sein. Für Messwerte und Stammdaten zeigt er in der Regel nicht, welcher einzelne Wert von wem geändert wurde.
Was ist der Unterschied zwischen Audit Trail und Logfile?
Ein Logfile protokolliert technische Ereignisse im System. Ein Audit Trail protokolliert fachliche Änderungen an Ihren Daten – mit Vorher- und Nachher-Wert.